DID(分散型ID)とは?
仕組みから活用事例・開発方法まで解説
— 1行で答えると
DID(Decentralized Identifier、分散型識別子)は、人・組織・機器などを識別するW3C標準の識別子です。W3Cが標準化した仕様で、DID Core 1.0は2022年7月19日にW3C勧告となりました。台帳を使わない方式もあり、制御や解決の方法はDIDメソッドによって異なります。「自己主権型アイデンティティ(SSI: Self-Sovereign Identity)」にも利用されますが、本人確認や復旧は別途設計します。
パスワード漏洩、プラットフォーム依存、データの一元管理リスク。従来のID管理の限界が顕在化しています。
本記事ではDIDの仕組み・VC(Verifiable Credentials)との関係・4つの活用事例(KYC/資格証明/会員証/本人確認)・開発に必要な技術スタック・導入時の注意点を体系的に整理します。
— 01
従来のID管理の課題とDIDが注目される背景
IBMの「Cost of a Data Breach Report 2025」によると、データ漏洩1件あたりの世界平均コストは444万ドル、米国では1,022万ドルに達しています(確認日: 2026年7月11日)。IDとパスワードの組み合わせに依存する認証モデルは、攻撃者にとって単一障害点を提供し続けています。
プラットフォーム依存の問題もあります。中央集権型のIDでは、アカウント管理・API仕様・利用規約がプラットフォーム側の意思決定に従属するため、事業者・利用者の双方が外部要因によるサービス断絶リスクを負います。
従来型ID管理が抱える3つの構造的問題
これらの課題に対して、「ユーザーが自分のIDを所有・管理する」というSSI(Self-Sovereign Identity)の概念が台頭しています。DIDはそのSSIを技術標準として実装するための仕様として、W3Cによって2022年7月に勧告(Recommendation)化されました。
2024年5月に発効したEU eIDAS 2.0による電子IDウォレットの整備義務化(加盟国は2026年末まで)、日本の「Trusted Web」ユースケース実証事業など、公共インフラとしての採用検討が本格化しています。
— 02
DIDとは — W3C標準の定義と従来IDとの比較
DID(Decentralized Identifier)は、W3Cが標準化した分散型識別子の仕様です。形式はdid:method:identifierのURI形式で表現されます。例:did:ethr:0x1234...abcd
DIDは、特定の中央登録機関に依存しない識別子の設計を可能にします。ただし、解決に必要な鍵・ドメイン・台帳・サービス等はメソッドごとに異なり、企業やサーバーの停止に常に耐えられるとは限りません。
Centralized ID
サービスごとにIDとパスワードを管理します。プラットフォーム側がデータを保有し、漏洩・削除・サービス終了のリスクをユーザーが負います。
Federated Identity
Google・Apple等のプロバイダーに認証を委任します。利便性は上がりますが、プロバイダーへの依存度が増します。アカウント停止でサービス利用不可になるリスクがあります。
Decentralized Identifier
W3C標準の識別子です。制御・解決・更新の方法はメソッドにより異なり、分散台帳は必須ではありません。特定サービスへの依存を減らす設計に利用できますが、鍵・ドメイン・運用基盤等への依存は個別に確認します。
DIDで目指せること・別途設計すること
構成と受入次第で目指せること
- ✓特定サービスへの依存を減らす
- ✓必要な属性だけの発行・対応方式による選択的開示
- ✓依存先を把握した可用性の設計
- ✓受理側と合意したサービス間の持ち運び
別途設計すること
- ✗秘密鍵紛失リスク(鍵管理は依然必要)
- ✗個人情報の保存先・公開範囲・削除方針
- ✗ユーザーがID管理の責任を持つことのUX負荷
— 03
DIDの仕組み — DID Document・VC・DIDメソッドの3要素
DIDエコシステムは3つの技術要素で構成されます。それぞれの役割を理解することが、DID実装の設計判断の基礎になります。
DID Document
DIDに対応する検証方法やサービスエンドポイント等を記述します。取得・生成・更新の方法はDIDメソッドによって異なり、台帳や分散ストレージへの保存は必須ではありません。公開範囲や個人情報の扱いを別に設計します。
Verifiable Credentials(VC)
W3C標準の資格情報モデルです。発行者の主張を保有者が提示し、検証者が対応する証明方式で確認します。DIDは必須ではありません。改ざんの検出と、主張が真実か・業務で受理できるかの判断は別です。
DIDメソッド
DIDの作成・解決・更新・失効の操作仕様を定義するプロトコルです。did:ethr(Ethereum)、did:ion(Bitcoin Layer2)、did:key(ローカル鍵ペア)など100以上のメソッドが登録されています。用途・規制・インフラ要件に応じてメソッドを選定します。
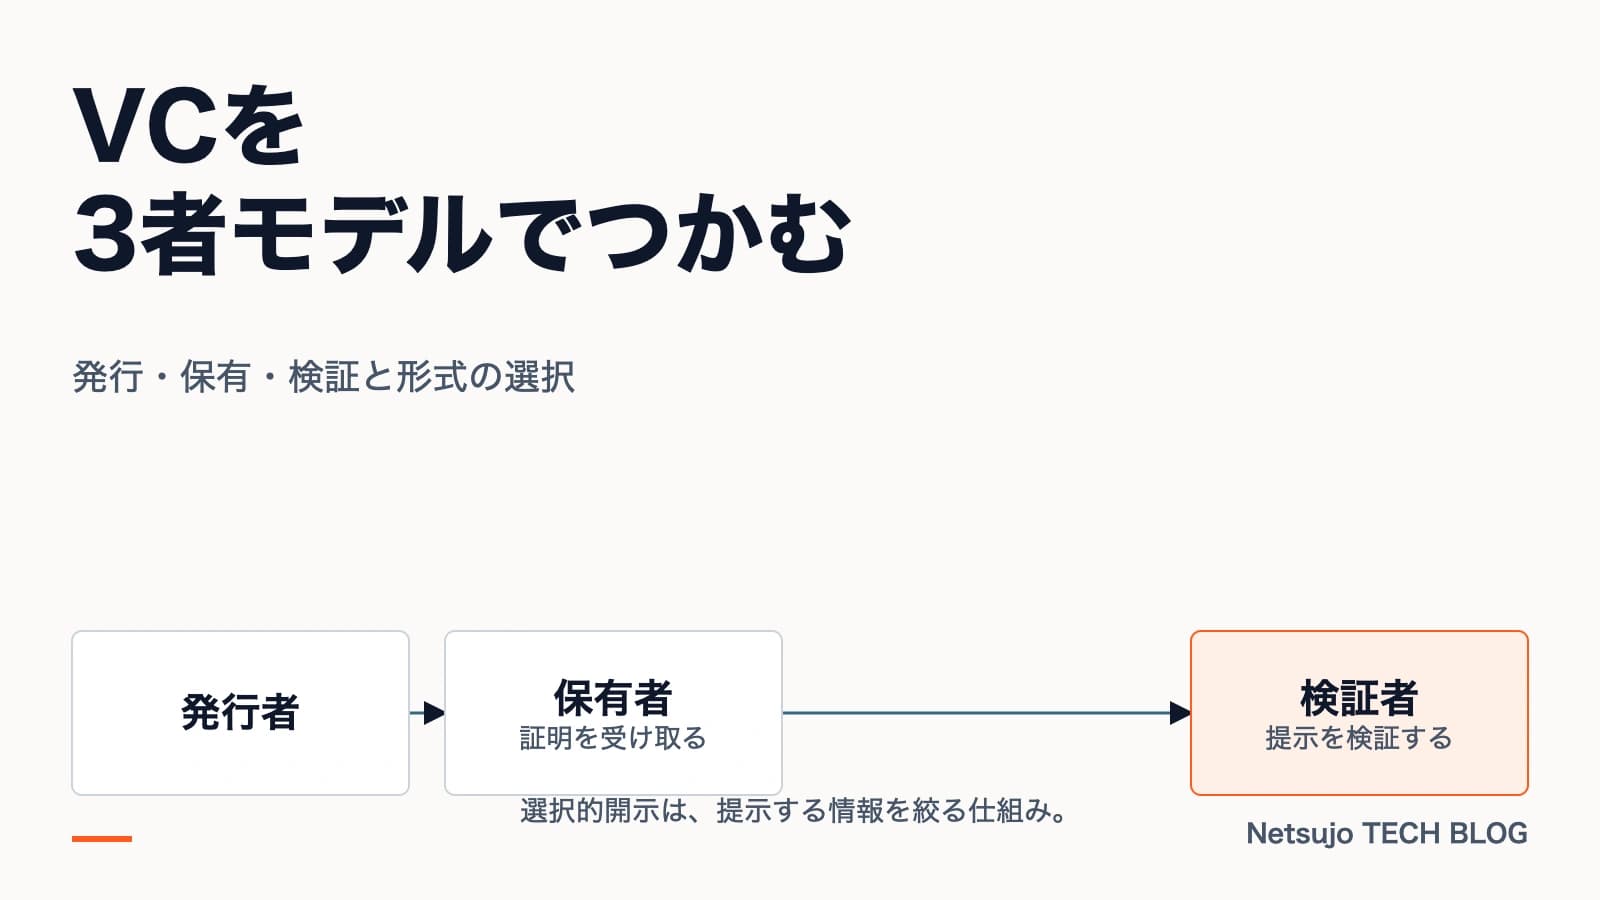
VCの3者モデル(Issuer / Holder / Verifier)
大学・政府・企業など。対応する証明方式でVCを発行し、その主張に責任を持つ側。DIDを識別に使う構成もありますが必須ではありません。
VC受領者。デジタルウォレットで保管し、必要なタイミングで提示します。何を誰に開示するか自身で決定できます。
VCを受け取り、署名等の証明、期限・状態、信頼する発行者や業務上の条件を確認する側。直接の問い合わせの要否は状態確認等の構成によります。
VCの署名形式(JWT/JSON-LD/SD-JWT)や発行・検証の実装手順は、Verifiable Credentials(VC)実装ガイドで詳しく解説しています。
NetsujoのDID共同研究・開発について
Netsujoでは、DID・VCを活用したプロフィール情報の公開範囲管理について、株式会社Proof of Your Lifeと共同研究・開発を進めています。また、企業・自治体によるDID導入の構想整理や技術検討を支援しています。詳細はDIDプラットフォームページを参照。
— 04
DIDの活用事例 — 4つのユースケース
DIDの実用化は特定の産業・業態で先行しています。以下の4事例は、技術的な成熟度が高く、ROIを算出しやすい領域です。
大学の卒業証書、国家資格、研修修了証などをVCとして発行し、進学先や雇用側へ提示する用途です。署名等に加え、受理する発行者、期限・失効状態、本人との関係を確認します。都度の問い合わせや費用を減らせるかは、状態確認の構成と既存業務との比較で判断します。
原材料・製造工程・輸送等の記録に発行者の証明を付け、原産地や認証情報を追跡する用途です。改ざんの検出と、入力された現場情報の正しさは別です。DIDや署名だけで品質・認証の真実性が保証されるわけではありません。
必要な医療・資格情報をVCで提示する用途です。記録の保存先、閲覧権限、開示方式、緊急時の手順を別に設計します。選択的開示は対応する方式が必要で、DIDやVCを採用しただけで個人情報に関する法令への適合が保証されるわけではありません。
自治体・商店街・コミュニティの会員資格やポイントにDIDを使う用途です。発行・受理・失効の責任や必要な運用基盤を決め、スマートコントラクトを使う場合も運営・費用の継続性を確認します。Netsujoが開発したCycleはこのモデルを採用しています。
PoCとしてDIDを試したい場合 — 費用・期間の目安
上記のユースケースはいずれもPoC段階から始められます。DIDの技術検証はdid:keyを使えばブロックチェーン不要で実施できるため、2〜4週間・数十万円規模からの検証が可能です。段階別の目安は以下のとおりです。
| 段階 | 期間の目安 | 費用の目安 | 主なスコープ |
|---|---|---|---|
| 技術検証PoC | 2〜4週間 | 数十万円規模〜 | did:key等で発行・検証フローの実現性を確認 |
| 小規模本番 | 2〜4ヶ月 | 数百万円規模〜 | did:web等・単一組織発行の証明書・会員証 |
| 本格導入 | 6ヶ月〜 | 数千万円規模まで幅 | 失効・リカバリ設計、KYC・外部システム連携を含む |
PoC設計の進め方は「PoCとは?進め方・費用・成功のポイントを解説」を、定額パッケージの内容は料金ページ(Web3 PoC設計)を参照してください。
利用が広がる5つの場面と成立条件
以下は将来の利用を検討するための例です。普及済みの実績や導入効果の保証ではなく、誰が発行・受理・支援するかを決めるために使います。
| 場面 | 考えられる利用 | 成立条件・限界 |
|---|---|---|
| 行政・金融 | 手続で必要な属性や資格を、受け付ける窓口へ提示する。 | 発行者の信頼、受理する証明書、本人との結び付き、期限・失効を合意する。署名確認だけでKYCや申請の承認が終わるわけではありません。 |
| 医療 | 必要な資格・処方等の情報を、許可された相手に提示する。 | 診療記録の保存先、閲覧権限、開示範囲、緊急時・支援が必要な場合の手順を別に設計する。DIDを付けるだけで安全な共有になるとは限りません。 |
| 教育・仕事 | 卒業・研修・資格の証明を、進学先や雇用側へ提示する。 | 誰の発行を受理するか、資格の有効性と本人との関係をどう確認するかを決める。職務能力や経歴全体の真実性まで証明するものではありません。 |
| 買い物・日常 | 年齢条件、会員資格、チケット等の必要な属性を提示する。 | 年齢条件だけの証明書を発行するか、選択的開示に対応する方式を使う。店舗・サービス側の受入と、必要以上に情報を集めない設計が必要です。 |
| AI・機器とのやり取り | 人・組織・機器等を識別し、相手が示す権限や資格を確認する。 | DIDは人間であることやAIの安全性の証明ではありません。権限を与えた主体、許される操作、期限・取り消し、責任者を別に確認します。 |
普及の課題を運用の確認事項に変える
技術だけを選んでも導入は完了しません。関係者と次の責任を合意し、失敗時の扱いまで小規模に試します。
形式・相互運用
担う主体:発行者・ウォレット・検証者
証明書の形式、証明方式、DIDメソッド、交換手順、受理する発行者、状態確認を合意し、実際の組合せで発行から提示まで検証します。同じ標準名だけで互換とは判断しません。
鍵の復旧・再発行
担う主体:DID管理者・発行者・支援窓口
DIDの制御回復、VCの再発行、VCの失効を区別します。紛失・漏洩時に誰が本人を確認し、旧鍵や資格情報を扱うかを決め、実際に復旧手順を試します。
状態・接続・処理能力
担う主体:検証者・運用担当
期限と状態情報をどこまで新しいものとして受理するかを決めます。オフラインで署名を確認できても最新の失効状態が分かるとは限りません。必要なスキーマ等の取得先、依存先停止、処理量も対象構成で確認します。
UX・利用者支援
担う主体:サービス担当・支援窓口
代表的な利用者が取得・保存・提示・復旧できるかを確認します。開示先と内容を理解できる説明、アクセシビリティ、機器や操作に困る人の代替・対面支援を用意します。
参加主体・ガバナンス
担う主体:発行者・検証者・制度担当
発行の根拠、受理基準、情報訂正、異議申立て、責任分担を合意します。行政・業界の規則と既存のID運用を確認し、技術標準への対応だけで適法性を判断しません。
費用・事業の継続
担う主体:事業責任者・参加組織
発行・検証・支援・更新の費用を誰が負担し、誰の業務が改善するかを整理します。既存ID・SSO・共同DBとの比較で判断し、利用者数や将来収益を前提に費用を隠しません。
年次予測ではなく、段階ごとの受入で進める
- 対象業務を絞る:必要な資格情報、受理する主体、既存IDとの併用、情報の保存先・費用負担を決めます。
- 実際の組合せを試す:発行・提示・検証に加え、期限切れ、失効、鍵紛失、接続障害、利用者支援を確認します。
- 運用できる範囲で拡大する:受入・訂正・相談の担当、費用、規則との整合を確認し、満たせない条件があれば対象や構成を見直します。
デジタル庁はVCやデジタルアイデンティティウォレットのガバナンス・リスク・相互運用を検討しています。欧州委員会は加盟国によるウォレット提供を2026年末の予定として説明しています。これは各制度の取組・予定であり、すべての用途が稼働済み、またはDIDの利用が必須という意味ではありません(2026年9月8日確認)。
未来の利用についての5つの疑問
- スマートフォンをなくしても元に戻せますか?
- 自動で戻せるとは限りません。DIDの制御回復とVCの再発行は別で、利用する方式と運用者の手順によります。本人確認、旧資格情報の扱い、復旧先、支援窓口を利用開始前に確認します。
- 高齢者や子どもなど、誰でも使えますか?
- 簡単に使えるという前提を置かず、対象となる人の操作を確認します。代理・支援を行う人の権限、分かりやすい開示説明、機器がない場合の代替手段も設計します。
- DIDやVCなら安全で、必要な情報だけ見せられますか?
- 識別子や署名だけで安全性とプライバシーは完成しません。端末・鍵・発行者の管理に加え、必要な属性だけの発行や選択的開示方式、提示記録の結び付き、保存先を確認します。
- 今の公的IDや会社のIDは不要になりますか?
- 一律に置き換わるわけではありません。既存の本人確認や社内IDと併用し、どの資格情報を誰が受理するかを決めます。標準に対応したことと、制度・業務上受け入れられることは別です。
- 偽アカウントや悪用をなくせますか?
- DIDだけで人間の実在性や行動の正当性は分かりません。信頼する発行者、本人との関係、期限・状態、権限と利用目的を確認し、取り消し・訂正・相談の手順を設けます。
根拠と読み方
DIDの台帳・復旧要件はDID Core、資格情報の検証・信頼・状態・プライバシーはVC Data Modelを参照しています。上の用途・責任分担・受入手順は、それらを踏まえたNetsujoの編集上の整理です。顧客成果や普及率の実測ではありません。
— 05
DID開発で必要な技術スタック
DID実装では、既存のWeb認証スタックとは異なるレイヤーの技術選定が必要になります。主要な選定カテゴリを整理します。
did:ethr
Ethereumベース。EVM互換チェーン全般に対応。エンタープライズ実績が豊富。
did:ion
Bitcoin Layer2(Sidetree)。長期の改ざん耐性など高いセキュリティ要件に対応。
did:key
ブロックチェーン不要。鍵ペアのみでDIDを生成。PoC・クローズド環境に適合。
Veramo
Node.js製VCフレームワーク。複数DIDメソッドに対応し、プラグイン構成で拡張可能。
SpruceID / DIDKit
Rust製。軽量でモバイル・エッジ環境への組み込みに向いている。
Walt.id
エンタープライズ向けのオープンソースWalletおよびVC発行インフラ。EU eIDASとの親和性が高い。
MetaMask / WalletConnect
EVM系DIDの秘密鍵管理。ブラウザ拡張またはモバイルアプリで署名操作を提供。
HSM / AWS KMS
エンタープライズ向け鍵管理。ハードウェアセキュリティモジュールで秘密鍵をオフライン保護。
Custodial Wallet
ユーザーに鍵管理を求めない設計。UX優先の場合に採用されますが、自己主権性は低下します。
チェーン選定の判断軸
パーミッションレス(Ethereum/Polygon等)
オープンなエコシステムに参加でき、既存ウォレットを再利用できます。ガス代・トランザクションレイテンシが課題です。
パーミッションド(Hyperledger Besu等)
参加者を制限でき、規制業種での採用に向いています。スループットが高い反面、エコシステムの規模は小さくなります。
チェーンレス(did:key / did:web)
最もシンプルで導入コストが低く、PoC・クローズドユースケースに適合します。ただしDID失効には外部インフラが必要です。
— DID METHOD
主要DIDメソッド比較
W3C仕様に準拠したDIDメソッドは100種類以上存在します。本番運用で採用されることが多い代表6種を比較しました。
| メソッド | バックエンド | 永続性 | 失効 | 適する用途 |
|---|---|---|---|---|
| did:key | 鍵そのもの | なし(鍵=ID) | 不可(鍵交換) | PoC・短期実証 |
| did:web | DNS + HTTPS | ドメイン保持期間 | JSON更新で可能 | 組織が運営する公式アイデンティティ |
| did:ion | Bitcoin + IPFS | 半永久(チェーン) | オンチェーン更新 | 長期改ざん耐性が必要な公的証明 |
| did:ethr | Ethereum | チェーン継続中 | スマートコントラクト | Web3エコシステム連携 |
| did:polygonid | Polygon ID | チェーン継続中 | ZK Proof + 状態Tree | プライバシー重視のVC検証 |
| did:jwk | JWK(JSON Web Key) | 鍵保持期間 | 鍵交換 | 既存JWT基盤との統合 |
did:key
即時利用可能。台帳不要だが、鍵更新ができないため本番利用には不向き
did:web
実装が最も容易で、Webサーバー1つで運用可能。組織主体のサービスに最適
did:ion
Sidetreeプロトコル経由でBitcoinのセキュリティを継承。長期の公的証明に候補
did:ethr
Ethereumウォレットと統合しやすく、DeFi/NFTとの親和性が高い
did:polygonid
ゼロ知識証明(ZK)でVC検証時に必要最小限の情報のみ開示可能
did:jwk
既存のOIDC/OAuth基盤からの段階的移行に適する
— 06
DID導入時の注意点
DIDの技術的成熟度は高まっていますが、本番導入には技術以外の領域での準備が必要です。見落とされやすい3点を整理します。
法規制・標準への整合確認
2024年5月に発効したEU eIDAS 2.0(EU規則2024/1183)は、加盟国に2026年末までのEUデジタルIDウォレット提供を義務付けています。日本では内閣官房・デジタル庁が推進する「Trusted Web」の下でDID/VCのユースケース実証事業が実施され、2025年にはデジタル庁でVC活用のガバナンスに関する有識者会議も開催されています(確認日: 2026年7月11日)。本番導入前に適用法規と既存標準との整合を確認する必要があります。
秘密鍵の紛失・失効設計
秘密鍵を紛失するとDIDの制御を失います。ソーシャルリカバリー(複数の信頼者に分散管理)、HSMによるバックアップ、カストディアル設計のどれを採用するかを設計段階で決定する必要があります。失効(Revocation)の仕組みもVC発行と同時に設計しておきます。
ユーザーUXの簡素化
DIDの技術的な複雑さをそのままユーザーに見せると離脱率が高くなります。鍵管理をバックグラウンドに隠蔽し、ユーザーに見える操作は「証明書を追加する」「開示する」の2ステップに絞るUIが採用されています。エンタープライズ向けでは、既存の社内IdP(SAML/OIDC)とのブリッジ実装が現実的です。
設計段階で確認すべき問いリスト
- ▸秘密鍵を紛失したユーザーのリカバリーフローはあるか?
- ▸発行したVCを失効させる仕組みはあるか(Revocation Registry)?
- ▸オンチェーンデータのGDPR削除権への対応方針は確認済みか?
- ▸ウォレットを持たないユーザーのオンボーディング手段はあるか?
- ▸既存のIdP(Active Directory等)とのブリッジは必要か?
Web3・ブロックチェーン全般の戦略設計について
DID導入判断はブロックチェーン活用戦略の一部です。技術選定だけでなく、法規制・既存システムとの統合・ROI設計まで含めたコンサルティングも提供しています。
Web3コンサルティングサービスを見るまとめ
DIDはW3C標準として策定された分散型IDの仕様です。プラットフォーム依存・過剰な情報開示・単一障害点という従来型ID管理の3つの構造的問題に対して、アーキテクチャレベルで解決策を提供します。
仕組みの中核はDID Document・Verifiable Credentials・DIDメソッドの3要素です。VCの3者モデル(Issuer/Holder/Verifier)を理解することが、DID実装設計の出発点になります。
活用領域はデジタル証明書・サプライチェーン・医療データ・地域通貨の4分野が先行しています。技術スタックはDIDメソッド選定・VCライブラリ・鍵管理の3レイヤーで構成されます。
導入時は法規制整合・鍵管理設計・ユーザーUXの3点を設計段階で確認する必要があります。PoC段階はdid:keyを活用すれば低コストから検証を開始できます。
DID/VCを実際に導入する手順と国内外の普及ロードマップは、「DID/VCの導入ステップと普及ロードマップ」で段階的に整理しています。あわせてご覧ください。
よくあるご質問
Q.DIDとは何ですか?
DID(Decentralized Identifier、分散型識別子)は、W3Cが標準化した識別子です。人・組織・機器などを対象にでき、DIDの制御や解決の方法はDIDメソッドにより異なります。ブロックチェーンは必須ではありません。自己主権型アイデンティティ(SSI)にも利用されますが、DIDだけで本人確認、鍵の復旧、サービスの継続性が保証されるわけではありません。
Q.DIDとVC(Verifiable Credentials)の違いは何ですか?
DIDは「識別子」、VC(Verifiable Credentials)は発行者の属性・資格などの主張を検証できる形式で表した資格情報です。Issuer(発行者)・Holder(保有者)・Verifier(検証者)の役割を区別して設計します。DIDを発行者や対象の識別に使う構成もありますが、VCにDIDは必須ではなく、Holderが証明の対象者と同一とも限りません。署名等の検証に加えて、発行者の信頼、期限・状態、業務上の受理条件を確認します。
Q.DIDの主な活用事例は?
デジタル証明書(学歴・資格・免許)、サプライチェーンのトレーサビリティ、医療データのアクセス制御、地域通貨や会員証の本人確認の4分野で先行して実装が進んでいます。日本では金融機関のKYC(本人確認)連携、自治体の住民サービス、教育機関の卒業証明書のデジタル化などで実証実験が進んでいます。
Q.DIDの導入はどのくらいの費用がかかりますか?
PoC段階であればdid:keyなどの軽量メソッドを利用することで、構築コストを抑えて検証を始められます。本番運用では、DIDメソッドの選定、VCライブラリの実装、鍵管理のセキュリティ設計、ユーザーUXのウォレット設計が主な開発項目になり、規模により数百万円〜数千万円の幅があります。Netsujoでは構想段階の壁打ちから対応しています。
Q.DIDを実装する際の注意点は?
法規制との整合(個人情報保護法・KYC関連法規)、秘密鍵の管理設計、ユーザーが鍵を紛失した場合のリカバリ設計、検証側のシステム連携の4点を設計段階で確認する必要があります。特に「秘密鍵の管理責任をユーザーに渡す」というSSIの思想と、実用上のリカバリ要件のバランス設計がプロジェクト成否を分けます。
Q.DIDメソッド(did:web / did:key / did:ionなど)はどう選ぶべきですか?
用途と運用主体で選びます。PoCや軽量実装にはdid:key(鍵自体を識別子に変換、即時利用可能)、組織が運営するサービスにはdid:web(DNSと連動した運用がしやすい)、長期改ざん耐性が必要な公的証明にはdid:ion(Bitcoin/IPFSベース)やdid:ethr(Ethereumベース)が候補です。詳細比較は本記事のDIDメソッド比較表を参照してください。
Q.DIDウォレットはどうやってユーザーに配布しますか?
主に3つのパターンがあります。1) MetaMask等の既存暗号資産ウォレットに拡張する方式、2)アプリ事業者専用のウォレットアプリを開発する方式、3) Microsoft Authenticator・walt.id等のサードパーティDID/VCウォレットを利用する方式。ユーザー層がWeb3に慣れていない場合は専用アプリかサードパーティ製、開発コストを抑える場合はMetaMask拡張が現実的です。
Q.マイナンバーカードとDIDは併用できますか?
併用可能で、実証も進んでいます。マイナンバーカードの公的個人認証サービス(JPKI)で本人確認を行ったうえで、その結果をVCとして発行し、DIDで管理する設計が現実的です。デジタル庁の「Trusted Web」推進会議でも、政府公的IDと自己主権型IDを橋渡しする方向性が示されています。
Q.DIDのKYC実装でよくある失敗は?
主に3つあります。1)検証者(Verifier)側のVC検証ロジックを自社実装してしまい、署名検証やrevocationチェックが甘くなる、2) revocation(失効)の仕組みを後付けにしてしまい、漏洩時の運用が破綻する、3)ユーザーの秘密鍵紛失時のリカバリ設計を後回しにする。設計段階でこの3点をverifierライブラリ・revocation registry・recovery flowとして明示することが重要です。
この記事の著者
飯田 友広
代表取締役
Netsujo株式会社 代表取締役。京都発のWeb3・AI実装スタートアップを2023年6月に創業。Webサイトを営業基盤として捉え、経営・営業・検索・生成AI・コンバージョン・計測を横断して課題と改善優先順位を整理する「Netsujo SIGNAL」を設計・運営。さらに、ChatGPT・Codex・Claude Codeを状態再構築、競合回避、独立QC、Exact-head検証、停止、復旧まで含む制御ループで運用する社内AI開発基盤「Netsujo Agent OS」を設計・実運転。Netsujoとして京都ビッグデータ活用プラットフォームに参画(小規模企業会員(ベンチャー))し、同プラットフォーム発のワーキンググループ「Chain Up KYOTO」にも参画(2026年3月10日〜)。IVS2026サイドイベント「なぜ京都でWeb3.0ビジネスなのか」はNetsujoとして京都府庁旧議場で主催・企画・登壇・運営(2026年7月2日/京都府 総合政策環境部 デジタル政策推進課は共催)。京都美術工芸大学・龍谷大学での講義に加え、京都高度技術研究所(ASTEM)、旅館業界、就労支援施設、Open Source Conference等で登壇実績。ITコミュニティ「みやこでIT」(connpassメンバー639名・イベント176件・2019年2月から運営)運営。NPO法人NEMTUS理事、BAR KRYPTO運営。Netsujoはソーシャル企業認証制度「S認証」の認証企業(2026年2月認証・2026年4月公表)。技術領域はWeb3/ブロックチェーン/DID/NFT/生成AI/コミュニティ運営。
プロフィールを見るこの記事が向いている方
DID(分散型ID)の基礎と活用方法を知りたい方
自己主権型アイデンティティの導入を検討中の方
— 壁打ち相談
読者のよくある相談
記事を読んだ後に「自分の状況だとどう判断すべきか」を整理するための壁打ち相談を受け付けています。下記のような相談例が当てはまる方は、お気軽にご連絡ください。
Q. 自社業務でDID/VCを活用すべきかどうかの判断が難しい。
具体的な業務フローと照らし合わせて、必要性・代替手段の有無を整理します。
Q. DID規格(W3C VC/SD-JWT/mDL等)のどれを選ぶべきか分からない。
想定ユースケース・相互運用要件・既存システム制約を踏まえた選定の壁打ちが可能です。
Q. DIDを住民サービスや会員証で使う場合、個人情報保護法との整合をどう取るべきですか?
法務範囲の事前整理と、最終的に弁護士に何を確認すべきかを30分で言語化します。
上記いずれかが該当する場合、初回30分の壁打ち相談で論点整理に対応します。記事に書ききれない個別事情を踏まえた判断材料が必要な段階こそ、壁打ちが活きやすいフェーズです。
DID導入の構想段階から
DID活用の構想を整理する
本人確認・資格証明・SNS統合などの適用領域、技術選定、規制対応をまとめて整理します。要件が固まる前段階から壁打ちで対応します。